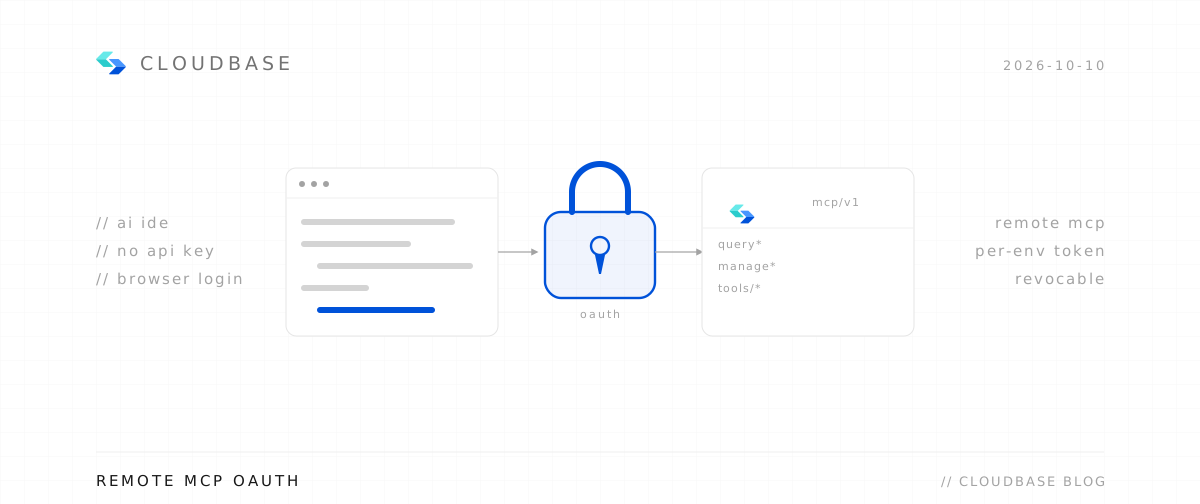
CloudBase 远端 MCP 现在支持标准 OAuth 2.1 授权。客户端填一个地址就能接上,注册、授权、换令牌都由客户端自己完成。平台不用提交接入申请,用户不用填密钥。
配置一下就能用
在客户端的 MCP 配置里加一段。国内站地址是 https://tcb-api.cloud.tencent.com/mcp/v1:
{
  "mcpServers": {
    "cloudbase": {
      "type": "http",
      "url": "https://tcb-api.cloud.tencent.com/mcp/v1"
    }
  }
}
第一次连接时客户端会自己走完四步:动态客户端注册 → 打开浏览器登录 → 选择环境并确认授权 → 拿到令牌。之后不用再配。
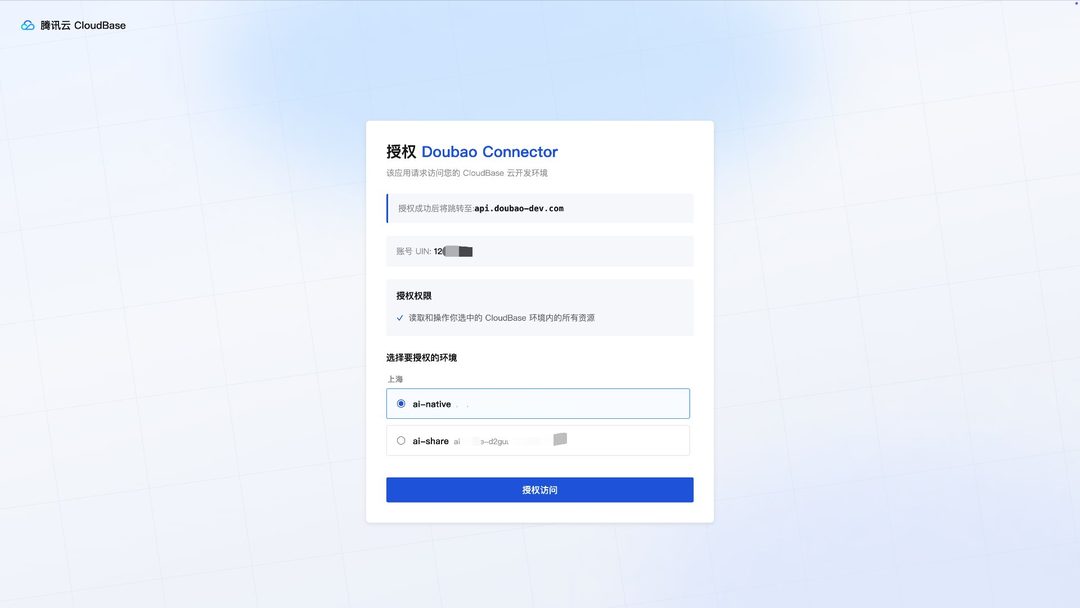
浏览器会跳到 CloudBase 的授权页,标题会写明是哪个客户端在申请。中间一行说明是「该应用申请访问您的 CloudBase 云开发环境」,底部标明授权成功后跳回哪个地址。页面上同时显示当前登录的腾讯云 UIN,以及这次授权能做什么:「读取和操作您选中的 CloudBase 环境内的所有资源」。
选一个要授权给它的环境,点「授权访问」:
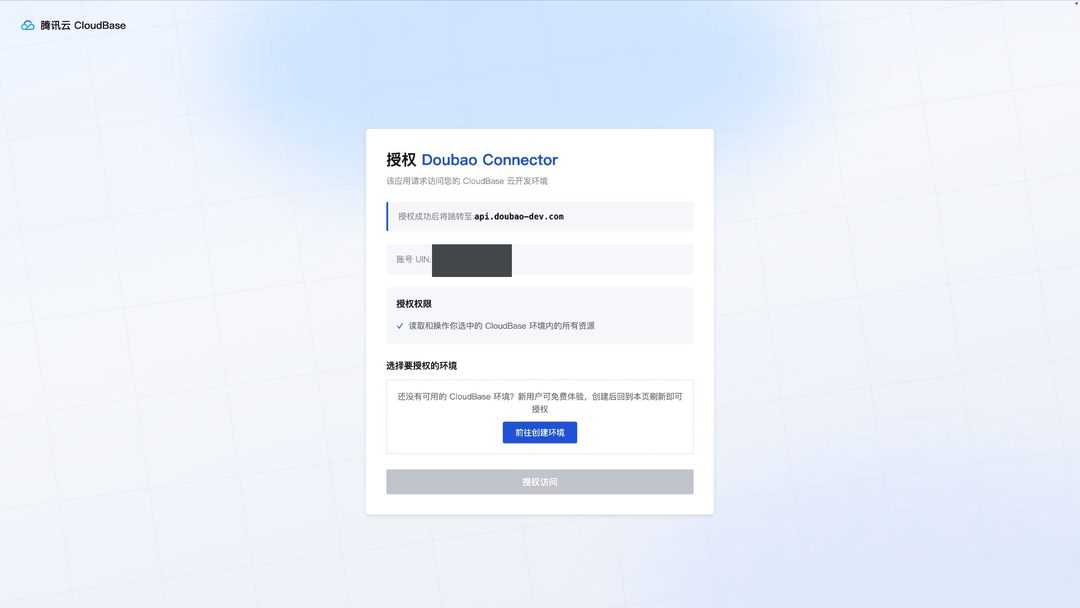
账号下还没有环境时,授权页会提示你先建一个。新用户免费开通,建完回来刷新就能选中:
想换到别的环境不用改配置,重新走一遍授权、在授权页里选另一个就行。
如果你在开发微信小程序,登录 CloudBase 时选微信公众平台登录,不要用腾讯云账号 —— 这样授权页里能选到的就是小程序账号下那套环境。
各家客户端的配置文件位置和写法不一样(上面是最简形式)。选一下你用的客户端,拿对应的配置和安装步骤:
该客户端已内置 CloudBase,接入方式以官方市场 / 连接器为准,站点跟随你的登录态,无需在此选择。
配置你的 AI 工具以连接 CloudBase 能力 支持本地与远端两种连接方式,详见 连接方式。
步骤 1:安装 / 配置 CloudBase
打开连接器:
 用 WorkBuddy 打开
使用内置连接器
1. 在 WorkBuddy 对话界面中,点击输入框左下角的 连接器 按钮 2. 在弹窗中找到 腾讯云 CloudBase,点击进入详情页,点击 连接 启用
启用后,即可在对话中直接使用 CloudBase 的各项能力。
使用快捷命令
在对话中直接输入 `/cloudbase` 选择 CloudBase Skill,然后输入需求即可。
配套专家
WorkBuddy 专家中心还有 4 个 CloudBase 专家,腾讯云 CloudBase 全栈工程师 最通用;其余 3 个见 WorkBuddy 配置指南。
步骤 2:和 AI 对话
在 AI 对话中依次输入以下内容:
阅读 https://docs.cloudbase.net/skill.md,帮我介绍可以做什么使用 CloudBase Skills: 帮我把 IDE 接到 CloudBase 远程 MCP,国内站和国际站分别用哪个地址?连配置都不想写
最快的是让 AI 自己接,把下面这段贴进你的 AI 工具:
帮我把 CloudBase 接好,按下面做:
1. 打开 https://docs.cloudbase.net/skill.md,按说明完成接入。
2. 接入完成后告诉我,并建议最相关的下一步。
实现了 Open Plugin Specification 的客户端还可以一条命令装好。支持的客户端有 Claude Code、Cursor、Codex、Grok Build、Kimi Code、GitHub Copilot CLI、VS Code:
npx plugins add TencentCloudBase/cloudbase-plugin -y --scope user
用国际站就把域名换成 tcb-api.tencentcloud.com。完整清单见 CloudBase AI 插件。
自己在做 Agent
MCP 客户端库已经内置这套授权流程,你要做的只是让用户填地址。如果要自己实现,需要知道的不多:
- 不带令牌请求
/mcp/v1会返回 401,响应头里的WWW-Authenticate给出resource_metadata地址,顺着它读两份公开元数据就能拿到全部端点,不用硬编码域名。 - 授权服务器元数据在
/.well-known/oauth-authorization-server,声明四个端点:/mcp/oauth2/authorize、/mcp/oauth2/token、/mcp/oauth2/register、/mcp/oauth2/revoke。 - 受保护资源元数据在
/.well-known/oauth-protected-resource,里面的resource就是 MCP 端点本身。 - 公开客户端:没有
client_secret,注册和换令牌都不带密钥;PKCE 只认S256。 - 授权类型只有授权码和刷新两种。令牌过期用
refresh_token刷新,要主动失效调revocation_endpoint。 - 客户端做不了交互式授权(比如 CI/CD)时,成对传
X-TencentCloud-SecretId和X-TencentCloud-SecretKey请求头,URL 上带env_id。这套密钥是账号级凭证,权限覆盖整个腾讯云账号。
国际站与国内站的结构完全相同,只是域名不同。
两个站点有什么区别
- 站点由域名决定。国内站
https://tcb-api.cloud.tencent.com/mcp/v1,国际站https://tcb-api.tencentcloud.com/mcp/v1。 - URL 上没有
site参数,也没有切站点用的region。region是工具调用时传的参数,用来查别的地域。 - 用国内站域名就是国内站。环境在新加坡也一样。
- 两个站是两套隔离的账号体系,元数据各自独立。换站只换域名。
- 国际站暂未提供 NoSQL(文档数据库)工具。
- 令牌绑用户在授权页上选的那个环境。换环境重新授权一次。
远端模式拿不到哪些工具
远端服务在云端,不在本机。腾讯云提供的 MCP 服务启用了 Cloud Mode,裁掉了依赖本机文件系统和本地进程的工具。
这些不会出现在工具列表里:auth、manageStorage、downloadTemplate、manageCloudRun、deployBuild、deployPlan、deployApply。
manageApps 的 deployApp 不能传 filePath / localPath。改用 getUploadUrl 取预签名地址,上传后带 cosTimestamp 调用。manageFunctions 里涉及本地代码上传的动作、manageHosting 里读写本地文件的动作,会直接返回错误。
调用方在本机、又必须用这些能力,改用本地模式:
npx @cloudbase/cloudbase-mcp@latest